Bitdefender مدیریت قرار گرفتن در معرض GravityZone را برای نقشه مسیرهای حمله و کاهش خطر راه اندازی کرد – Unite.AI

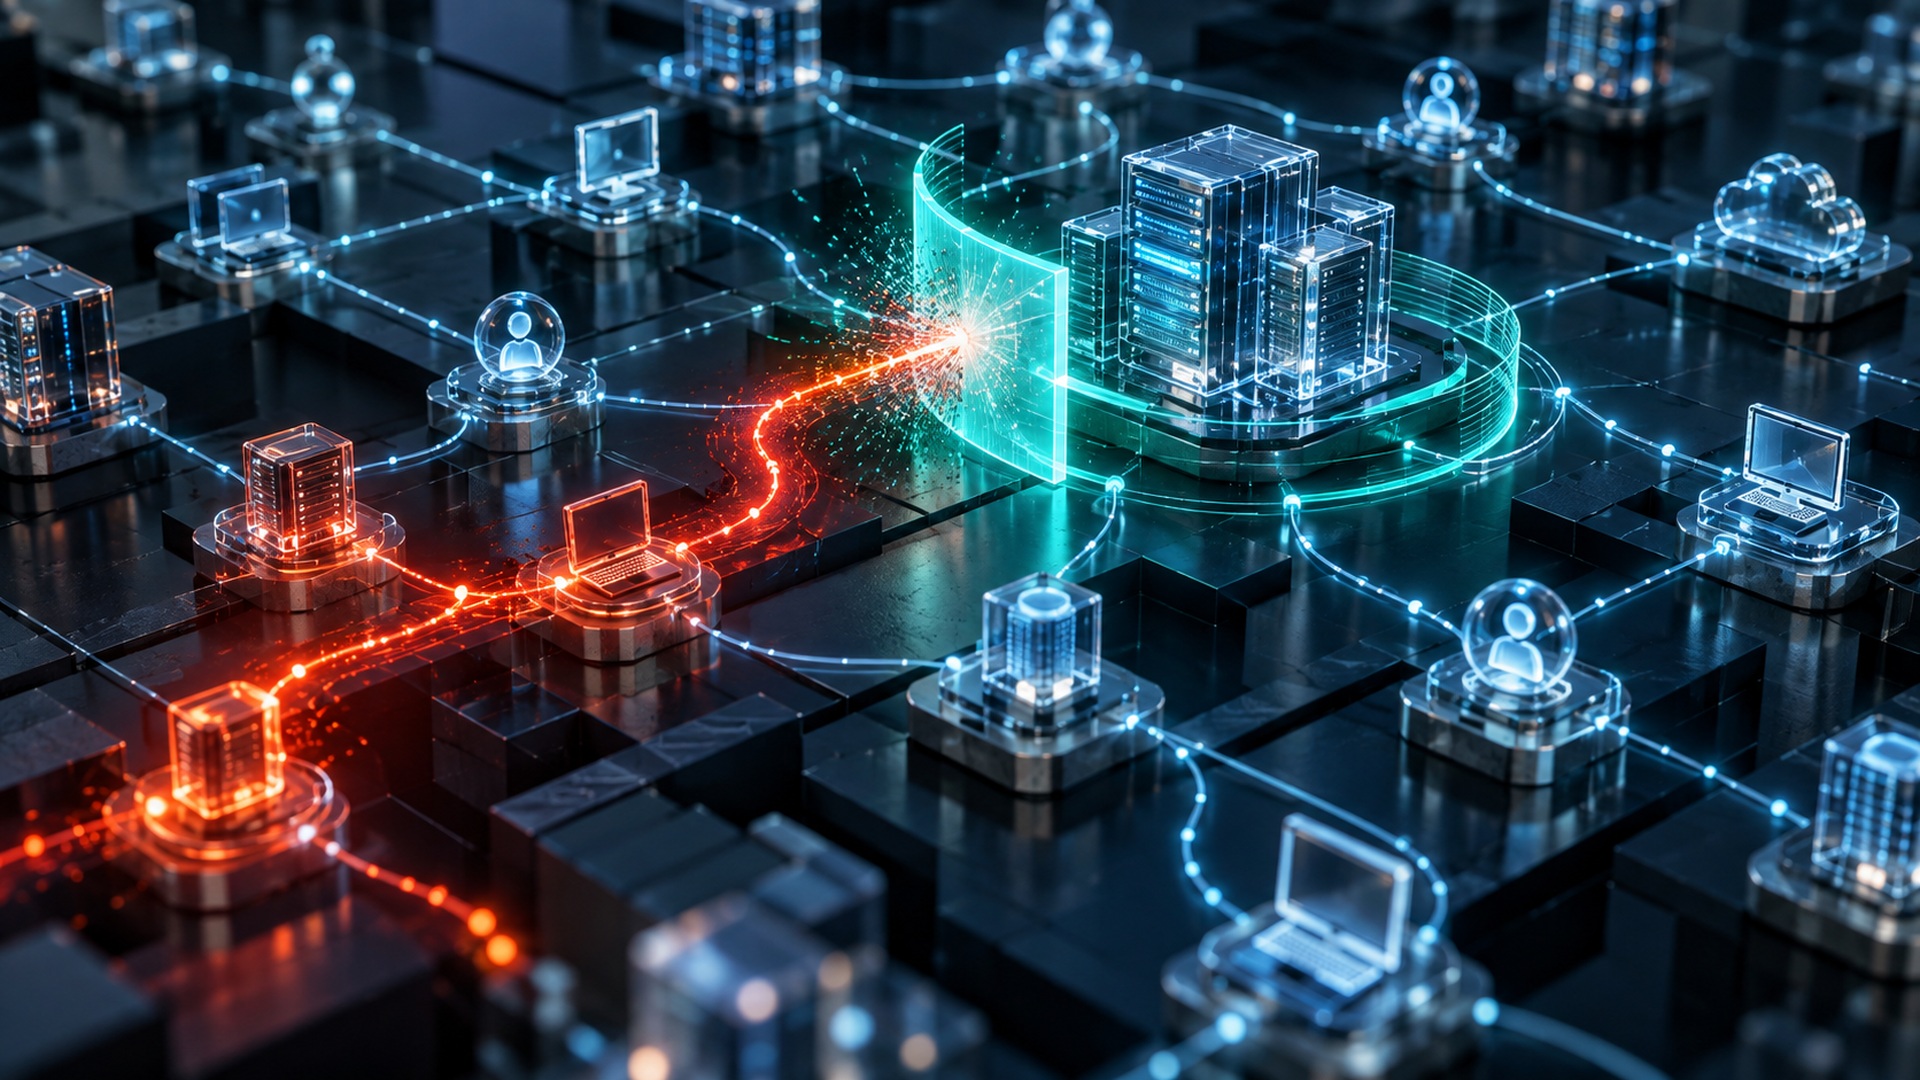
یک سرویس در معرض، یک ایستگاه کاری وصله نشده و یک حساب کاربری بیش از حد مجاز ممکن است به عنوان مسائل جداگانه در یک صف امنیتی ظاهر شوند. برای یک مهاجم، آنها می توانند مسیری را در همان سیستم حیاتی تشکیل دهند. Bitdefender این ارتباطات را با GravityZone Exposure Management هدف قرار داده است، پیشنهاد جدیدی که در 27 اکتبر اعلام شد و ترکیبی از تشخیص نوردهی داخلی و خارجی، تجزیه و تحلیل مسیر حمله و سخت شدن تطبیقی است.
هدف این راهاندازی تیمهای امنیتی است که باید تصمیم بگیرند که کدام آسیبپذیری را ابتدا بدون ایجاد کنسول مدیریتی دیگر برطرف کنند. این پلتفرم که حول پلتفرم GravityZone ساخته شده است، کار یافتن آسیبپذیریها را با درک پیامدهای آنها و کاهش فرصتهایی که مهاجمان میتوانند از آنها استفاده کنند، ترکیب میکند.
از لیستی از نقاط ضعف گرفته تا مسیری که مهاجم می تواند دنبال کند
مدیریت آسیبپذیری سنتی اغلب با فهرست بزرگی از یافتهها آغاز میشود. رتبهبندیهای شدت به سازماندهی این فهرست کمک میکنند، اما به خودی خود توضیح نمیدهند که آیا یک ضعف دسترسی به یک دارایی مهم را فراهم میکند یا با یک مشکل هویتی در جای دیگری در محیط ترکیب میشود.
GravityZone Exposure Management آسیبپذیریهای سیستمعامل و برنامههای شخص ثالث، پیکربندیهای ناامن و رفتار پرخطر کاربر را جمعآوری میکند. قابلیتهای مدیریت حمله خارجی آن، این دیدگاه را به داراییهای روبهروی اینترنت، از جمله زیر دامنههای در معرض، سرویسهای پیکربندی نادرست، و IT سایه گسترش میدهد.
مؤلفه مسیر حمله پیوندهایی را بین این یافته ها اضافه می کند. این نقشهبرداریها، هویتها و داراییهای حیاتی را ترسیم میکند تا مدافعان بتوانند بررسی کنند که چگونه جایگاه اولیه میتواند به یک مقصد ثابتتر منجر شود. سوال عملی این است که کدام اصلاح این مسیر را قطع می کند، نه اینکه کدام سیگنال فردی بالاترین امتیاز را دارد.
توضیح فنی Bitdefender درباره Attack Path نموداری را که از تله متری GravityZone موجود جمع آوری شده است، توصیف می کند. حسابها و دستگاهها بهعنوان گرههای مرتبط با توضیح تکنیکهایی که میتوانند حرکت بین آنها را فعال کنند، نمایش داده میشوند. نمای کوتاه ترین مسیر به تحلیلگران کمک می کند تا یک مسیر مستقیم را جدا کنند و در عین حال شاخه های جایگزین را برای بررسی حفظ کنند.
این نمودارها نشاندهنده قرار گرفتن در معرض احتمالی است، نه مدرکی مبنی بر اینکه یک مهاجم در حال حرکت از طریق شبکه است. این تمایز مهم است: یک مدل مسیر مفید، کار پیشگیرانه را هدایت می کند، در حالی که تشخیص و واکنش حادثه همچنان به شواهد و گردش کار خود نیاز دارد.
سختگیری رفتار در مقابل سوء استفاده از ابزار قانونی است
تشخیص به تنهایی خطر را از بین نمی برد. پیشنهاد جدید همچنین شامل PHASR، فناوری سختسازی پیشگیرانه و کاهش سطح حمله Bitdefender است که الگوهای فعالیت قانونی را یاد میگیرد و از آنها برای هدفیابی محدودیتها استفاده میکند.
این یک مشکل امنیتی دشوار را حل می کند: مهاجمان اغلب از ابزارهایی استفاده می کنند که مدیران نیز به آنها وابسته هستند. به عنوان مثال، PowerShell می تواند از پشتیبانی ضروری پشتیبانی کند یا به مهاجم در اجرای دستورات کمک کند. مسدود کردن یک ابزار در هر نقطه می تواند عملیات را مختل کند. بدون محدودیت گذاشتن آن در همه جا، پتانسیل سوء استفاده را حفظ می کند.
PHASR از خطوط مبنا رفتاری استفاده می کند تا تعیین کند که دسترسی به چنین ابزارهایی در کجا مورد نیاز است و کجا می توان آن را کاهش داد. با توجه به مستندات PHASR Bitdefender، پروفایل ها مختص جفت های کاربر-دستگاه هستند. مدیران می توانند توصیه ها را در حالت کنترل مستقیم مشاهده کنند یا از Autopilot برای اعمال خودکار آنها استفاده کنند. آموزش معمولاً به 30 تا 60 روز نیاز دارد، اگرچه سابقه EDR موجود می تواند این دوره را کوتاه کند.
انتخاب عملیاتی مهم است. یک تیم میتواند با بررسی محدودیتهای پیشنهادی و آزمایش تأثیر آنها بر جریانهای کاری مهم، قبل از حرکت به سمت اتوماسیون بیشتر، شروع کند. یادگیری رفتاری از این راهحل پشتیبانی میکند، اما مالکیت برنامه و مدیریت استثنا همچنان بخشی از اجرای موفقیتآمیز است.
چرا تیم های امنیتی اقتصادی برای تبدیل دید به عمل تلاش می کنند؟
Bitdefender راه اندازی را حول شکاف بین شناسایی نقاط ضعف و رفع مداوم آنها چارچوب بندی می کند. در یک نظرسنجی شرکتی از 1200 متخصص امنیت سایبری که در این نسخه ذکر شده است، 38 درصد هزینههای سربار حفظ قوانین سختگیرانه و استثناها را به عنوان یک چالش شناسایی کردند. ترس از اختلال شغلی با 35.4 درصد دنبال شد، در حالی که محدودیت منابع توسط 34.6 درصد ذکر شد.
این یافتهها به توضیح جذابیت پیوند کشف، اولویتبندی و تقویت در یک گردش کار کمک میکنند. ممکن است تیم قبلاً بداند که یک حساب دارای امتیاز بیش از حد است یا سرور نیاز به توجه دارد. کار دشوارتر این است که تصمیم بگیرید ابتدا چه چیزی را تغییر دهید، چه کسی مالک تغییر است و اینکه آیا محدودیت مانع از کار مشروع می شود یا خیر.
آندری فلورسکو، رئیس و مدیر کل Bitdefender Business Solutions Group، در این نسخه گفت که هوش مصنوعی و اسکن خودکار شناسایی سرور خام یا کاربر غیرمجاز را که میتواند جای پایی ایجاد کند، برای دشمنان آسانتر میکند. پاسخ پیشنهادی Bitdefender ترکیب دیدگاه گستردهتر از نوردهی با سخت شدن است که با تغییرات در فعالیت سازگار است.
برای خریداران، ارزش به این بستگی دارد که آیا این ترکیب مسیرهای قابل بهره برداری کمتر و بازیابی سریعتری ایجاد می کند یا خیر. داشبورد رو به رشد یافتهها تنها زمانی مفید است که تیمها بتوانند آن را به تغییرات قابل تأیید تبدیل کنند.
استقرار بسته، صدور مجوز، و محدودیت ها
اطلاعیه راه اندازی جزئیات در دسترس بودن ویندوز برای مشتریان جدید و فعلی، با برنامه ریزی پشتیبانی سیستم عامل اضافی. Bitdefender این محصول را به عنوان یک افزونه برای GravityZone Business Security Enterprise و سطوح بالاتر و به عنوان یک گزینه مستقل ارائه می دهد که می تواند در کنار یک راه حل امنیتی نقطه پایانی موجود قرار گیرد.
اسناد پیادهسازی مدیریت مواجهه آن، PHASR، مدیریت ریسک، و مدیریت سطح حمله خارجی را از جمله قابلیتهای گنجانده شده، با مسیر حمله و هویتهای یکپارچه که به عنوان ویژگیهای دسترسی اولیه شناسایی شدهاند، فهرست میکند. سازمان ها باید دسترسی به پیشنهاد کلی را از بلوغ و در دسترس بودن هر جزء متمایز کنند.
همین اسناد یک تمایز مفید دیگر را ایجاد می کند: AI Visibility و Control و Patch Management افزونه های جداگانه ای هستند. یافتن راه حلی که از دست رفته، توصیه به رفع مشکل، و به کارگیری آن رفع مشکلات مرتبط هستند، اما خریداران باید تأیید کنند که مجوز انتخابی آنها واقعاً از کدام اقدامات پشتیبانی می کند.
یک رویکرد مرتبط تر برای امنیت پیشگیرانه
مدیریت قرار گرفتن در معرض GravityZone منعکس کننده یک تغییر گسترده تر به سمت ارزیابی آسیب پذیری ها در زمینه است. اهمیت امنیت یک دستگاه تا حدی به آنچه می تواند دسترسی داشته باشد بستگی دارد. اهمیت یک حساب کاربری بستگی به امتیازات آن دارد. گردآوری این روابط می تواند کار پیشگیری را هدفمندتر کند.
بهترین مورد استفاده، یک تیم امنیتی است که در حال حاضر اکتشافات بیشتری نسبت به آن دارد که بتواند به راحتی از عهده آن برآید و به ترتیب دقیق تری از عملیات نیاز دارد. تجزیه و تحلیل مسیر حمله می تواند به توضیح محل مداخله کمک کند، در حالی که سخت شدن رفتاری می تواند ابزارها و امتیازات موجود در این مسیرها را محدود کند. معیار موفقیت این است که آیا این مداخلات باعث کاهش قرار گرفتن در معرض و در عین حال حفظ کاری که کسب و کار باید انجام دهد.